Wireshark دنیا کے سب سے زیادہ استعمال ہونے والے پروٹوکول تجزیہ کار کی نمائندگی کرتا ہے۔ اسے استعمال کر کے، آپ اپنے نیٹ ورک کے اندر چلنے والی ہر چیز کو چیک کر سکتے ہیں، مختلف مسائل کا ازالہ کر سکتے ہیں، مختلف ٹولز کا استعمال کر کے اپنے نیٹ ورک ٹریفک کا تجزیہ اور فلٹر کر سکتے ہیں۔

اگر آپ Wireshark اور پورٹ کے ذریعے فلٹر کرنے کے بارے میں مزید جاننا چاہتے ہیں، تو یقینی بنائیں کہ آپ پڑھتے رہیں۔
پورٹ فلٹرنگ کیا ہے؟
پورٹ فلٹرنگ ان کے پورٹ نمبر کی بنیاد پر پیکٹوں (مختلف نیٹ ورک پروٹوکول کے پیغامات) کو فلٹر کرنے کا ایک طریقہ پیش کرتا ہے۔ یہ پورٹ نمبرز TCP اور UDP پروٹوکولز کے لیے استعمال کیے جاتے ہیں، ٹرانسمیشن کے لیے سب سے مشہور پروٹوکول۔ پورٹ فلٹرنگ آپ کے کمپیوٹر کے لیے تحفظ کی ایک شکل کی نمائندگی کرتی ہے کیونکہ، پورٹ فلٹرنگ کے ذریعے، آپ نیٹ ورک کے اندر مختلف کارروائیوں کو روکنے کے لیے مخصوص بندرگاہوں کو اجازت دینے یا بلاک کرنے کا انتخاب کر سکتے ہیں۔
مختلف انٹرنیٹ سروسز جیسے کہ فائل ٹرانسفر، ای میل وغیرہ کے لیے استعمال ہونے والی بندرگاہوں کا ایک اچھی طرح سے قائم نظام موجود ہے۔ درحقیقت، یہاں 65,000 سے زیادہ مختلف بندرگاہیں ہیں۔ وہ اجازت یا بند موڈ میں موجود ہیں۔ انٹرنیٹ پر کچھ ایپلی کیشنز ان پورٹس کو کھول سکتی ہیں، اس طرح آپ کے کمپیوٹر کو ہیکرز اور وائرسز کا سامنا کرنا پڑتا ہے۔
Wireshark استعمال کرکے، آپ مختلف پیکٹوں کو ان کے پورٹ نمبر کی بنیاد پر فلٹر کرسکتے ہیں۔ آپ ایسا کیوں کرنا چاہیں گے؟ کیونکہ اس طرح، آپ ان تمام پیکٹوں کو فلٹر کر سکتے ہیں جو آپ اپنے کمپیوٹر میں مختلف وجوہات کی بنا پر نہیں چاہتے ہیں۔
اہم بندرگاہیں کیا ہیں؟
65,535 بندرگاہیں ہیں۔ انہیں تین مختلف زمروں میں تقسیم کیا جا سکتا ہے: 0 - 1023 کی بندرگاہیں معروف بندرگاہیں ہیں، اور انہیں مشترکہ خدمات اور پروٹوکولز کے لیے تفویض کیا گیا ہے۔ اس کے بعد، 1024 سے 49151 تک رجسٹرڈ پورٹس ہیں - انہیں ICANN کی طرف سے مخصوص سروس کے لیے تفویض کیا جاتا ہے۔ اور عوامی بندرگاہیں 49152-65535 کی بندرگاہیں ہیں، انہیں کسی بھی سروس کے ذریعے استعمال کیا جا سکتا ہے۔ مختلف پروٹوکول کے لیے مختلف پورٹس استعمال کیے جاتے ہیں۔
اگر آپ سب سے عام کے بارے میں جاننا چاہتے ہیں تو درج ذیل فہرست کو دیکھیں:
| پورٹ نمبر | سروس کا نام | پروٹوکول |
| 20، 21 | فائل ٹرانسفر پروٹوکول - ایف ٹی پی | ٹی سی پی |
| 22 | محفوظ شیل - SSH | TCP اور UDP |
| 23 | ٹیل نیٹ | ٹی سی پی |
| 25 | سادہ میل ٹرانسفر پروٹوکول | ٹی سی پی |
| 53 | ڈومین نیم سسٹم - DNS | TCP اور UDP |
| 67/68 | ڈائنامک ہوسٹ کنفیگریشن پروٹوکول – DHCP | UDP |
| 80 | ہائپر ٹیکسٹ ٹرانسفر پروٹوکول – HTTP | ٹی سی پی |
| 110 | پوسٹ آفس پروٹوکول - POP3 | ٹی سی پی |
| 123 | نیٹ ورک ٹائم پروٹوکول - NTP | UDP |
| 143 | انٹرنیٹ میسج ایکسیس پروٹوکول (IMAP4) | TCP اور UDP |
| 161/162 | سادہ نیٹ ورک مینجمنٹ پروٹوکول -SNMP | TCP اور UDP |
| 443 | سیکیور ساکٹ لیئر کے ساتھ HTTP - HTTPS (SSL/TLS پر HTTP) | ٹی سی پی |
وائر شارک میں تجزیہ
Wireshark میں تجزیہ کا عمل نیٹ ورک کے اندر مختلف پروٹوکولز اور ڈیٹا کی نگرانی کی نمائندگی کرتا ہے۔
اس سے پہلے کہ ہم تجزیہ کا عمل شروع کریں، یقینی بنائیں کہ آپ کس قسم کی ٹریفک کو جانتے ہیں جس کا آپ تجزیہ کرنا چاہتے ہیں، اور مختلف قسم کے آلات جو ٹریفک خارج کرتے ہیں:
- کیا آپ کے پاس پراسکیوئس موڈ سپورٹ ہے؟ اگر آپ ایسا کرتے ہیں، تو یہ آپ کے آلے کو ایسے پیکٹ جمع کرنے کی اجازت دے گا جو اصل میں آپ کے آلے کے لیے نہیں ہیں۔
- آپ کے نیٹ ورک کے اندر آپ کے پاس کون سے آلات ہیں؟ یہ ذہن میں رکھنا ضروری ہے کہ مختلف قسم کے آلات مختلف پیکٹوں کو منتقل کریں گے۔
- آپ کس قسم کی ٹریفک کا تجزیہ کرنا چاہتے ہیں؟ ٹریفک کی قسم آپ کے نیٹ ورک کے اندر موجود آلات پر منحصر ہوگی۔
مختلف فلٹرز کو استعمال کرنے کا طریقہ جاننا مطلوبہ پیکٹوں کو حاصل کرنے کے لیے انتہائی ضروری ہے۔ یہ فلٹرز پیکٹ کیپچرنگ کے عمل سے پہلے استعمال کیے جاتے ہیں۔ وہ کیسے کام کرتے ہیں؟ ایک مخصوص فلٹر ترتیب دے کر، آپ فوری طور پر اس ٹریفک کو ہٹا دیتے ہیں جو دیے گئے معیار پر پورا نہیں اترتا۔
اگر آپ کسی دوسرے آلے پر انسٹاگرام میں لاگ ان ہوتے ہیں تو کیا یہ آپ کو مطلع کرتا ہے
وائر شارک کے اندر، برکلے پیکٹ فلٹر (BPF) نحو نامی نحو کو مختلف کیپچر فلٹرز بنانے کے لیے استعمال کیا جاتا ہے۔ چونکہ یہ وہ ترکیب ہے جو عام طور پر پیکٹ کے تجزیہ میں استعمال ہوتی ہے، اس لیے یہ سمجھنا ضروری ہے کہ یہ کیسے کام کرتا ہے۔
برکلے پیکٹ فلٹر نحو مختلف فلٹرنگ ایکسپریشنز پر مبنی فلٹرز کیپچر کرتا ہے۔ یہ تاثرات ایک یا متعدد پرائمیٹیو پر مشتمل ہوتے ہیں، اور پرائمیٹیو ایک شناخت کنندہ (اقدار یا نام جو آپ مختلف پیکٹوں میں تلاش کرنے کی کوشش کر رہے ہیں) پر مشتمل ہوتے ہیں، اس کے بعد ایک یا کئی کوالیفائر ہوتے ہیں۔
کوالیفائرز کو تین مختلف اقسام میں تقسیم کیا جا سکتا ہے:
- قسم - ان کوالیفائرز کے ساتھ، آپ یہ بتاتے ہیں کہ شناخت کنندہ کس قسم کی چیز کی نمائندگی کرتا ہے۔ قسم کوالیفائرز میں پورٹ، نیٹ اور میزبان شامل ہیں۔
- Dir (سمت) - ان کوالیفائرز کو منتقلی کی سمت کی وضاحت کرنے کے لیے استعمال کیا جاتا ہے۔ اس طرح، src ذریعہ کو نشان زد کرتا ہے، اور dst منزل کو نشان زد کرتا ہے۔
- پروٹو (پروٹوکول) - پروٹوکول کوالیفائرز کے ساتھ، آپ مخصوص پروٹوکول کی وضاحت کر سکتے ہیں جسے آپ حاصل کرنا چاہتے ہیں۔
آپ اپنی تلاش کو فلٹر کرنے کے لیے مختلف کوالیفائرز کا مجموعہ استعمال کر سکتے ہیں۔ اس کے علاوہ، آپ آپریٹرز استعمال کر سکتے ہیں: مثال کے طور پر، آپ کنکٹنیشن آپریٹر (&/اور)، نفی آپریٹر (!/not) وغیرہ استعمال کر سکتے ہیں۔
یہاں کیپچر فلٹرز کی کچھ مثالیں ہیں جو آپ Wireshark میں استعمال کر سکتے ہیں:
| فلٹرز | تفصیل |
| میزبان 192.168.1.2 | 192.168.1.2 سے وابستہ تمام ٹریفک |
| ٹی سی پی پورٹ 22 | پورٹ 22 سے وابستہ تمام ٹریفک |
| src 192.168.1.2 | تمام ٹریفک جو 192.168.1.2 سے شروع ہوتی ہے۔ |
پروٹوکول ہیڈر فیلڈز میں کیپچر فلٹرز بنانا ممکن ہے۔ نحو اس طرح لگتا ہے: proto[offset:size(optional)]=value۔ یہاں، پروٹو اس پروٹوکول کی نمائندگی کرتا ہے جسے آپ فلٹر کرنا چاہتے ہیں، آفسیٹ پیکٹ کے ہیڈر میں قدر کی پوزیشن کو ظاہر کرتا ہے، سائز ڈیٹا کی لمبائی کی نمائندگی کرتا ہے، اور قدر وہ ڈیٹا ہے جسے آپ تلاش کر رہے ہیں۔
وائر شارک میں فلٹرز ڈسپلے کریں۔
کیپچر فلٹرز کے برعکس، ڈسپلے فلٹرز کسی بھی پیکٹ کو ضائع نہیں کرتے، وہ دیکھنے کے دوران انہیں چھپا دیتے ہیں۔ یہ ایک اچھا آپشن ہے کیونکہ ایک بار جب آپ پیکٹ کو ضائع کر دیتے ہیں، تو آپ انہیں بازیافت نہیں کر پائیں گے۔
ڈسپلے فلٹرز کا استعمال کسی خاص پروٹوکول کی موجودگی کو جانچنے کے لیے کیا جاتا ہے۔ مثال کے طور پر، اگر آپ کسی خاص پروٹوکول پر مشتمل پیکٹ دکھانا چاہتے ہیں، تو آپ Wireshark کے ڈسپلے فلٹر ٹول بار میں پروٹوکول کا نام ٹائپ کر سکتے ہیں۔
دیگر اختیارات
آپ کی ضروریات پر منحصر ہے، Wireshark میں پیکٹوں کا تجزیہ کرنے کے لیے آپ بہت سے دوسرے اختیارات استعمال کر سکتے ہیں۔
- Wireshark میں شماریات ونڈو کے تحت، آپ مختلف بنیادی ٹولز تلاش کر سکتے ہیں جنہیں آپ پیکٹوں کا تجزیہ کرنے کے لیے استعمال کر سکتے ہیں۔ مثال کے طور پر، آپ دو مختلف IP پتوں کے درمیان ٹریفک کا تجزیہ کرنے کے لیے گفتگو کا ٹول استعمال کر سکتے ہیں۔
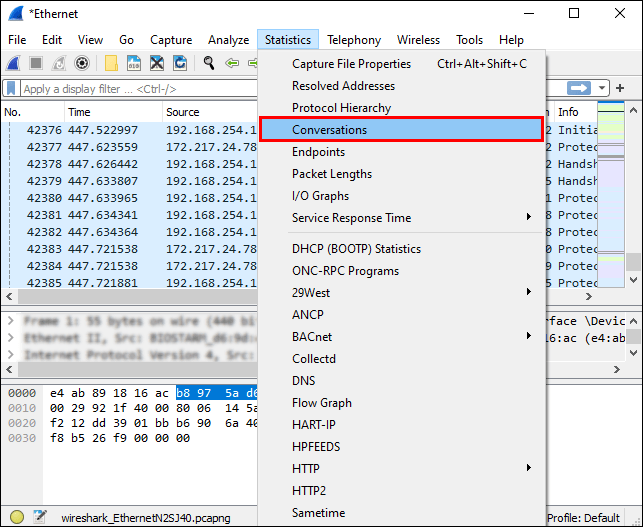
- Expert Infos ونڈو کے تحت، آپ اپنے نیٹ ورک میں بے ضابطگیوں یا غیر معمولی رویے کا تجزیہ کر سکتے ہیں۔
وائر شارک میں پورٹ کے ذریعہ فلٹرنگ
Wireshark میں بندرگاہ کے ذریعے فلٹر کرنا فلٹر بار کی بدولت آسان ہے جو آپ کو ڈسپلے فلٹر لگانے کی اجازت دیتا ہے۔
مثال کے طور پر، اگر آپ پورٹ 80 کو فلٹر کرنا چاہتے ہیں، تو اسے فلٹر بار میں ٹائپ کریں: |_+_| آپ جو بھی کر سکتے ہیں وہ ہے |_+_| ٹائپ کریں۔ == کی بجائے، چونکہ eq سے مراد برابر ہے۔
ٹاسک بار پر بیچ فائل
آپ ایک ساتھ متعدد پورٹس کو بھی فلٹر کر سکتے ہیں۔ دی || اس معاملے میں نشانیاں استعمال کی جاتی ہیں۔
مثال کے طور پر، اگر آپ پورٹ 80 اور 443 کو فلٹر کرنا چاہتے ہیں، تو اسے فلٹر بار میں ٹائپ کریں: |_+_|، یا |_+_|۔
اضافی سوالات
میں آئی پی ایڈریس اور پورٹ کے ذریعہ وائر شارک کو کیسے فلٹر کروں؟
آئی پی ایڈریس کے ذریعہ آپ Wireshark کو فلٹر کرنے کے کئی طریقے ہیں:
1. اگر آپ کسی مخصوص IP ایڈریس والے پیکٹ میں دلچسپی رکھتے ہیں، تو اسے فلٹر بار میں ٹائپ کریں: |_+_|

2. اگر آپ کسی مخصوص IP ایڈریس سے آنے والے پیکٹوں میں دلچسپی رکھتے ہیں، تو اسے فلٹر بار میں ٹائپ کریں: |_+_|

3. اگر آپ کسی مخصوص IP ایڈریس پر پیکٹ جانے میں دلچسپی رکھتے ہیں، تو اسے فلٹر بار میں ٹائپ کریں: |_+_|
اگر آپ دو فلٹرز لگانا چاہتے ہیں، جیسے کہ IP ایڈریس اور پورٹ نمبر، تو اگلی مثال دیکھیں: |_+_| چونکہ && علامتوں کی نمائندگی کرتا ہے اور اس کو لکھ کر، آپ IP ایڈریس (192.168.1.199) اور پورٹ نمبر (tcp.port eq 443) کے ذریعے اپنی تلاش کو فلٹر کر سکتے ہیں۔

وائر شارک پورٹ ٹریفک کو کیسے پکڑتا ہے؟
وائر شارک تمام نیٹ ورک ٹریفک کو اس کے ہوتے ہی پکڑ لیتا ہے۔ یہ تمام پورٹ ٹریفک کو پکڑ لے گا اور آپ کو مخصوص کنکشن میں تمام پورٹ نمبر دکھائے گا۔
اگر آپ کیپچر شروع کرنا چاہتے ہیں، تو ان مراحل پر عمل کریں:
1. وائر شارک کھولیں۔

2. کیپچر پر ٹیپ کریں۔
3. انٹرفیس منتخب کریں۔

4. شروع کو تھپتھپائیں۔
دن کی روشنی میں مردہ دوستوں کے ساتھ نہیں کھیل سکتا

اگر آپ کسی مخصوص پورٹ نمبر پر توجہ مرکوز کرنا چاہتے ہیں، تو آپ فلٹر بار استعمال کر سکتے ہیں۔
جب آپ کیپچر کو روکنا چاہتے ہیں، تو 'Ctrl + E' دبائیں
DHCP آپشن کے لیے کیپچر فلٹر کیا ہے؟
ڈائنامک ہوسٹ کنفیگریشن پروٹوکول (DHCP) آپشن نیٹ ورک مینجمنٹ پروٹوکول کی ایک قسم کی نمائندگی کرتا ہے۔ یہ نیٹ ورک سے منسلک آلات کو خود بخود IP ایڈریس تفویض کرنے کے لیے استعمال ہوتا ہے۔ DHCP اختیار استعمال کرنے سے، آپ کو مختلف آلات کو دستی طور پر ترتیب دینے کی ضرورت نہیں ہے۔
اگر آپ Wireshark میں صرف DHCP پیکٹ دیکھنا چاہتے ہیں تو فلٹر بار میں bootp ٹائپ کریں۔ بوٹپ کیوں؟ کیونکہ یہ DHCP کے پرانے ورژن کی نمائندگی کرتا ہے، اور وہ دونوں ایک ہی پورٹ نمبر - 67 اور 68 استعمال کرتے ہیں۔
مجھے Wireshark کیوں استعمال کرنا چاہئے؟
Wireshark استعمال کرنے کے بے شمار فوائد ہیں، جن میں سے کچھ یہ ہیں:
1. یہ مفت ہے – آپ اپنے نیٹ ورک ٹریفک کا مکمل مفت تجزیہ کر سکتے ہیں!
2. اسے مختلف پلیٹ فارمز کے لیے استعمال کیا جا سکتا ہے - آپ وائر شارک کو ونڈوز، لینکس، میک، سولاریس وغیرہ پر استعمال کر سکتے ہیں۔
3. یہ تفصیلی ہے - Wireshark متعدد پروٹوکولز کا گہرا تجزیہ پیش کرتا ہے۔
4. یہ لائیو ڈیٹا پیش کرتا ہے - یہ ڈیٹا مختلف ذرائع سے جمع کیا جا سکتا ہے جیسے کہ ایتھرنیٹ، ٹوکن رنگ، ایف ڈی ڈی آئی، بلوٹوتھ، یو ایس بی، وغیرہ۔
5. یہ بڑے پیمانے پر استعمال کیا جاتا ہے - Wireshark سب سے زیادہ مقبول نیٹ ورک پروٹوکول تجزیہ کار ہے۔
وائر شارک نہیں کاٹتا!
اب آپ Wireshark، اس کی صلاحیتوں، اور فلٹرنگ کے اختیارات کے بارے میں مزید جان چکے ہیں۔ اگر آپ اس بات کو یقینی بنانا چاہتے ہیں کہ آپ کسی بھی قسم کے نیٹ ورک کے مسائل کو حل کر سکتے ہیں اور اس کی نشاندہی کر سکتے ہیں یا اپنے نیٹ ورک کے اندر اور باہر آنے والے ڈیٹا کا معائنہ کر سکتے ہیں، اس طرح اسے محفوظ رکھتے ہوئے، آپ کو Wireshark ضرور آزمائیں۔
کیا آپ نے کبھی Wireshark استعمال کیا ہے؟ ذیل میں تبصرہ سیکشن میں اس کے بارے میں ہمیں بتائیں۔